【定点観測】AIサービス プライバシー・セキュリティ更新レポート(2026年9月28日)
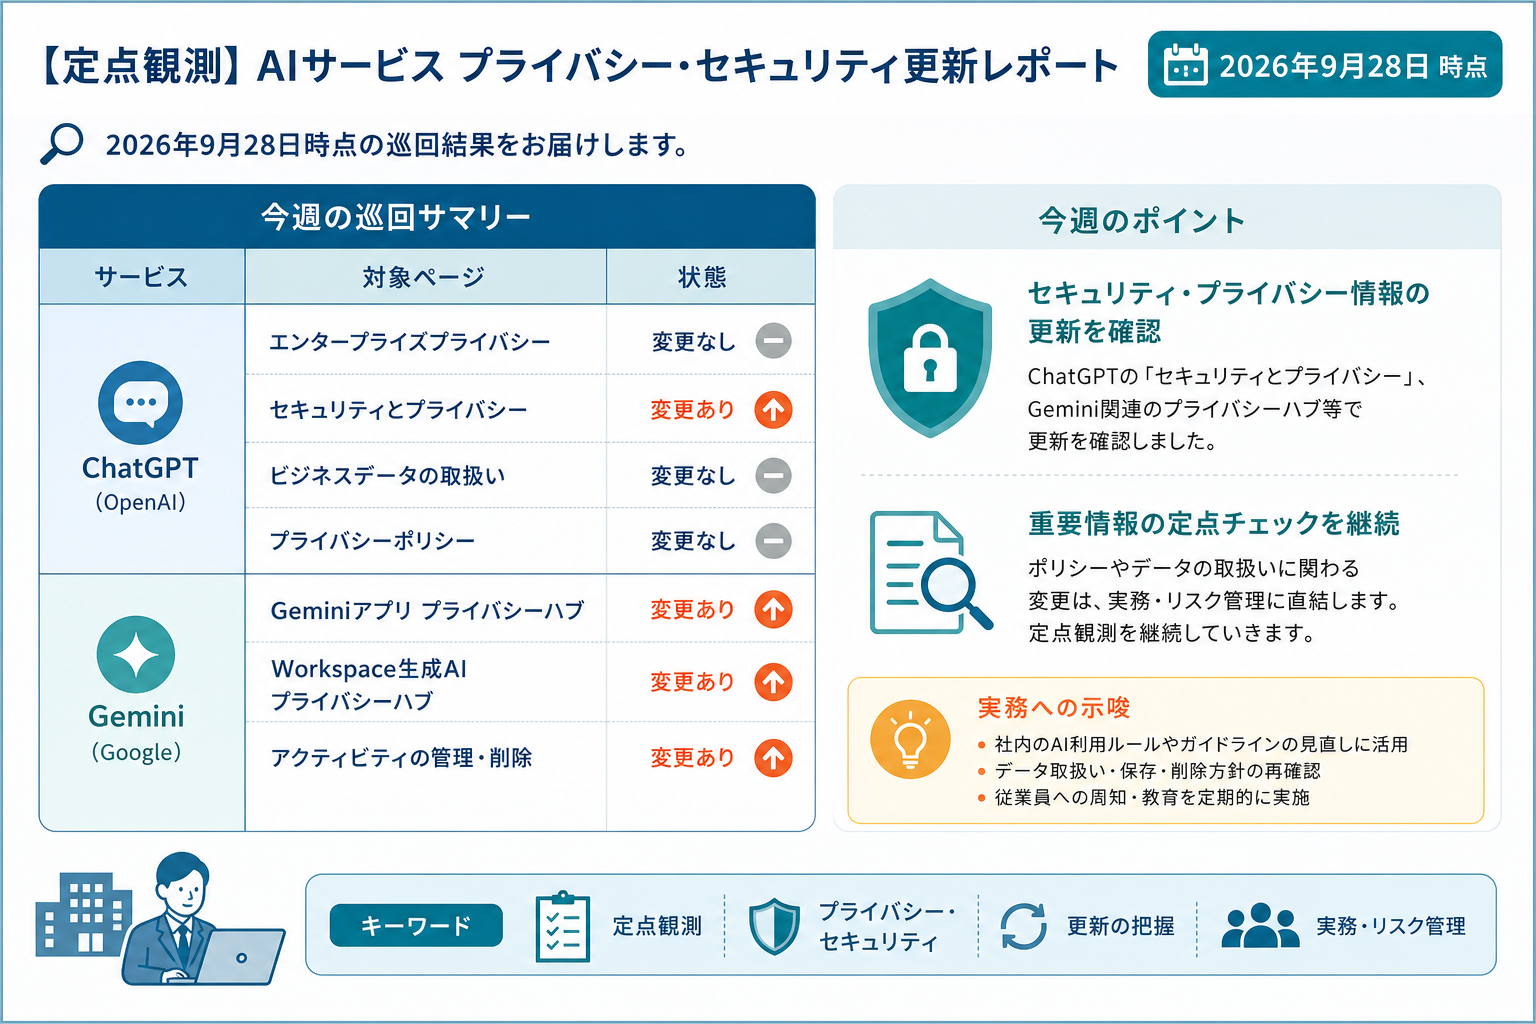
2026年9月28日時点の巡回結果をお届けします。
今週の巡回サマリー
| サービス | 対象ページ | 状態 |
|---|---|---|
| ChatGPT (OpenAI) | エンタープライズプライバシー | 変更なし |
| ChatGPT (OpenAI) | セキュリティとプライバシー | 変更あり |
| ChatGPT (OpenAI) | ビジネスデータの取扱い | 変更なし |
| ChatGPT (OpenAI) | プライバシーポリシー | 変更なし |
| Gemini (Google) | Geminiアプリ プライバシーハブ | 変更あり |
| Gemini (Google) | Workspace生成AI プライバシーハブ | 変更あり |
| Gemini (Google) | アクティビティの管理・削除 | 変更あり |
| Claude (Anthropic) | プライバシーポリシー | 変更あり |
| Claude (Anthropic) | プライバシーセンター | 変更なし |
| Claude (Anthropic) | プライバシー・法務ヘルプ記事一覧 | 変更あり |
| Claude (Anthropic) | Trust Center | 変更あり |
| Claude (Anthropic) | 透明性ハブ | 変更あり |
| Microsoft 365 Copilot | データ・プライバシー・セキュリティ | 変更なし |
| Microsoft 365 Copilot | Copilot Chatのプライバシーと保護 | 変更なし |
| Microsoft 365 Copilot | エンタープライズデータ保護 | 変更なし |
変更ありページの詳細
ChatGPT (OpenAI) / セキュリティとプライバシー
ページ内リンクのタイトル表記が「ChatGPT プライバシー設定 | OpenAI」から「ChatGPT のプライバシー設定」に変わっています。表現の整理とみられる軽微な変更です。プライバシー設定の内容そのものに踏み込んだ変更は差分から確認できません。
実務への影響:なし。
Gemini (Google) / Geminiアプリ プライバシーハブ
今週の変更の中で、内容として最も重みがあります。更新日が8月10日から9月24日に改められ、以下の2点が主な変更です。
1. 「接続済みフォルダ」がデータソースとして明記された
Geminiのエージェント機能「Spark」がタスクをこなす際に参照するデータソースの記述に、「接続済みフォルダ」が追加されました。以前は「アプリ連携、パーソナルインテリジェンス、Geminiがやり取りするウェブサイト」となっていたところに、「接続済みフォルダ」が加わっています。タスク完了のために第三者と情報を共有する場合の説明文でも同様に、「接続済みフォルダ」が明示されました。
税理士事務所の観点から正直に申し上げると、「接続済みフォルダ」というのは、クラウドストレージなどと連携した場合にGeminiがアクセスできるフォルダのことと理解されます。顧問先の財務データ等が入ったフォルダをGeminiと連携している場合は、そのデータがタスク実行のために参照・共有され得るということです。すでにSpark機能を業務で使っている方は、どのフォルダを接続しているか、一度確認しておくことをお勧めします。
2. 「エージェント機能による通話」の項目が新設された
対象のGoogle Pixelデバイス上で、GeminiがユーザーのかわりにAIが実際に電話をかけてレストラン予約や在庫確認などを行う機能の説明が追加されました。
プライバシー上のポイントとして、以下が明記されています。
- 通話前にGeminiが共有予定の情報(名前・メールアドレス・電話番号等)をユーザーに確認し、同意が必要
- クレジットカード番号・パスワード・健康情報などの機密性の高い情報は通話中に共有されない
- 通話の文字起こしはGoogleサーバーに保存されるが、音声録音はサーバーに保存されない
- 文字起こし・録音はAIモデルのトレーニングには使用されない
- 通話アクティビティはGeminiアプリ上で確認・削除可能
現時点では対象デバイスがGoogle Pixelに限定されており、多くの方には直接関係しないかもしれません。ただ、AIが自律的に電話をかける機能が正式にプライバシーポリシーに組み込まれてきたという事実は、AIエージェントの実用化が着実に進んでいることを示しています。頭の片隅に置いておいてください。
実務への影響:Spark機能を使っていてフォルダを接続している場合は確認推奨。通話機能はPixel限定であり、多くの方はすぐに対応不要。
Gemini (Google) / Workspace生成AI プライバシーハブ
最終更新日の表記が9月19日から9月26日に変わっています。差分上は日付の変更のみで、本文内容の変更は確認できません。
実務への影響:なし。
Gemini (Google) / アクティビティの管理・削除
差分はページ内部の識別番号の変更のみです。表現や内容の変更は差分から確認できません。
実務への影響:なし。
Claude (Anthropic) / プライバシーポリシー
「Developer blog」へのリンクが追加されています。ポリシー本文の内容変更は差分から確認できません。
実務への影響:なし。
Claude (Anthropic) / プライバシー・法務ヘルプ記事一覧
ヘルプ記事の並び順と項目名に変更が見られます。内容面では以下の点が目を引きます。
- 「Disable public projects for your organization(組織のパブリックプロジェクトを無効にする)」という項目が、「Control project sharing for your organization(組織のプロジェクト共有を管理する)」に改称されています。機能の設定方法が拡張された可能性がありますが、差分からは詳細を確認できません。
- 「Manage pooled group budgets on Enterprise plans(エンタープライズプランでのグループ予算の一括管理)」「Artifacts admin guide for Team and Enterprise plans(チーム・エンタープライズ向けアーティファクト管理ガイド)」「What is a limit reset?(利用上限のリセットとは)」などの項目が新たに確認できます。
- 「Use artifacts in Claude Cowork」が「Use live artifacts in Claude Cowork」に改称されています。
なお、これらはヘルプ記事の一覧ページ上での変更であり、プライバシーポリシーや利用規約の変更ではありません。
実務への影響:なし。Claudeをチームやエンタープライズプランで使っている事務所は、管理機能の解説記事が増えていますので、参考にしてみてください。
Claude (Anthropic) / Trust Center
「Claude for Government (C4G) FedRAMP Secure Configuration Guide(政府機関向けClaudeのFedRAMP準拠設定ガイド)」というドキュメントが追加され、公開されているドキュメントの件数が増加しています(FedRAMPは米国政府のクラウドセキュリティ認定制度です)。
国内の一般的な税理士事務所の実務には直接関係しませんが、Anthropicが政府機関向けのセキュリティ要件への対応を進めていることの表れです。
実務への影響:なし。
Claude (Anthropic) / 透明性ハブ
「Developer blog」へのリンクが追加されています。プライバシーや利用条件に関わる変更は差分から確認できません。
実務への影響:なし。
総評
今週は、Microsoft 365 Copilotの3ページに変更なし、ChatGPTは表記の微修正のみでした。対応を要する変化はありませんでした。
一点、注意を向けていただきたいのがGeminiの「接続済みフォルダ」の明記です。プライバシーポリシーの実質的な改悪というよりは、もともと起こり得ることをより正確に記述したものとみるのが適切です。ただ、裏返せば「このデータアクセスはあなたが同意した範囲内ですよ」という宣言でもあります。GeminiのSpark機能をすでに業務で使っている方は、連携しているフォルダの中身を今一度確認してください。顧問先の財務情報等が入ったフォルダをつなげていないか、という点だけは押さえておいてほしいと思います。
それ以外については、今週は各社の利用条件に実質的な変化はありませんでした。
この観測は何を・なぜチェックしているのか(毎回掲載)
本レポートは、主要AIサービスの公式ページのうち、業務利用の可否判断に
直結する条件が書かれているページを毎週機械的に取得し、前回の内容と
一言一句を比較して「変わったかどうか」を検出しています。
見ているのは主に次の観点です。
- 入力データの学習利用: 打ち込んだ内容がAIの学習に使われるか。
顧客情報を扱う士業・企業にとって最重要の条件です - データの保持・削除: 入力内容がどれだけの期間、事業者側に残るか
- 法人向けのデータ保護: 一般向けと法人向けで扱いがどう違うか
- 第三者認証: SOC 2やISO 27001/42001など、外部監査を受けている
かどうか。事業者の「自称安全」ではない裏付けです - 委託先(サブプロセッサ): 入力データに触れうる外部業者の一覧。
ここが増減した=データの流れが変わった可能性があります - 透明性レポート: アカウント停止件数や法執行機関への対応など、
事業者の運用姿勢を示す開示情報です
ポリシーページの文言が変わるということは、利用条件そのものが
変わった可能性があるということです。各社は変更を大々的には
告知しないことが多いため、機械的な定点観測に価値があります。
なお「変更あり」には誤字修正やデザイン変更も含まれるため、
重要そうな変更は必ずリンク先の原文でご確認ください。
監視対象ページ一覧
- ChatGPT (OpenAI): エンタープライズプライバシー, セキュリティとプライバシー, ビジネスデータの取扱い, プライバシーポリシー
- Gemini (Google): Geminiアプリ プライバシーハブ, Workspace生成AI プライバシーハブ, アクティビティの管理・削除
- Claude (Anthropic): プライバシーポリシー, プライバシーセンター, プライバシー・法務ヘルプ記事一覧, Trust Center, 透明性ハブ(System Trust and Reporting)
- Microsoft 365 Copilot: データ・プライバシー・セキュリティ, Copilot Chatのプライバシーと保護, エンタープライズデータ保護
本レポートは、各社公式ページの本文を機械的に取得して前回分と比較し、AIが差分を要約する実験企画「AIセキュリティ定点観測」です。人間の校閲を経ていないため、要約に誤りを含む可能性があります。利用判断の際は必ず本文中のリンク先(公式ページ)をご確認ください。